Veřejné informace připravují půdu
Recon a OSINT pomáhají vybrat cíle, technologie, osoby i scénář počátečního přístupu.

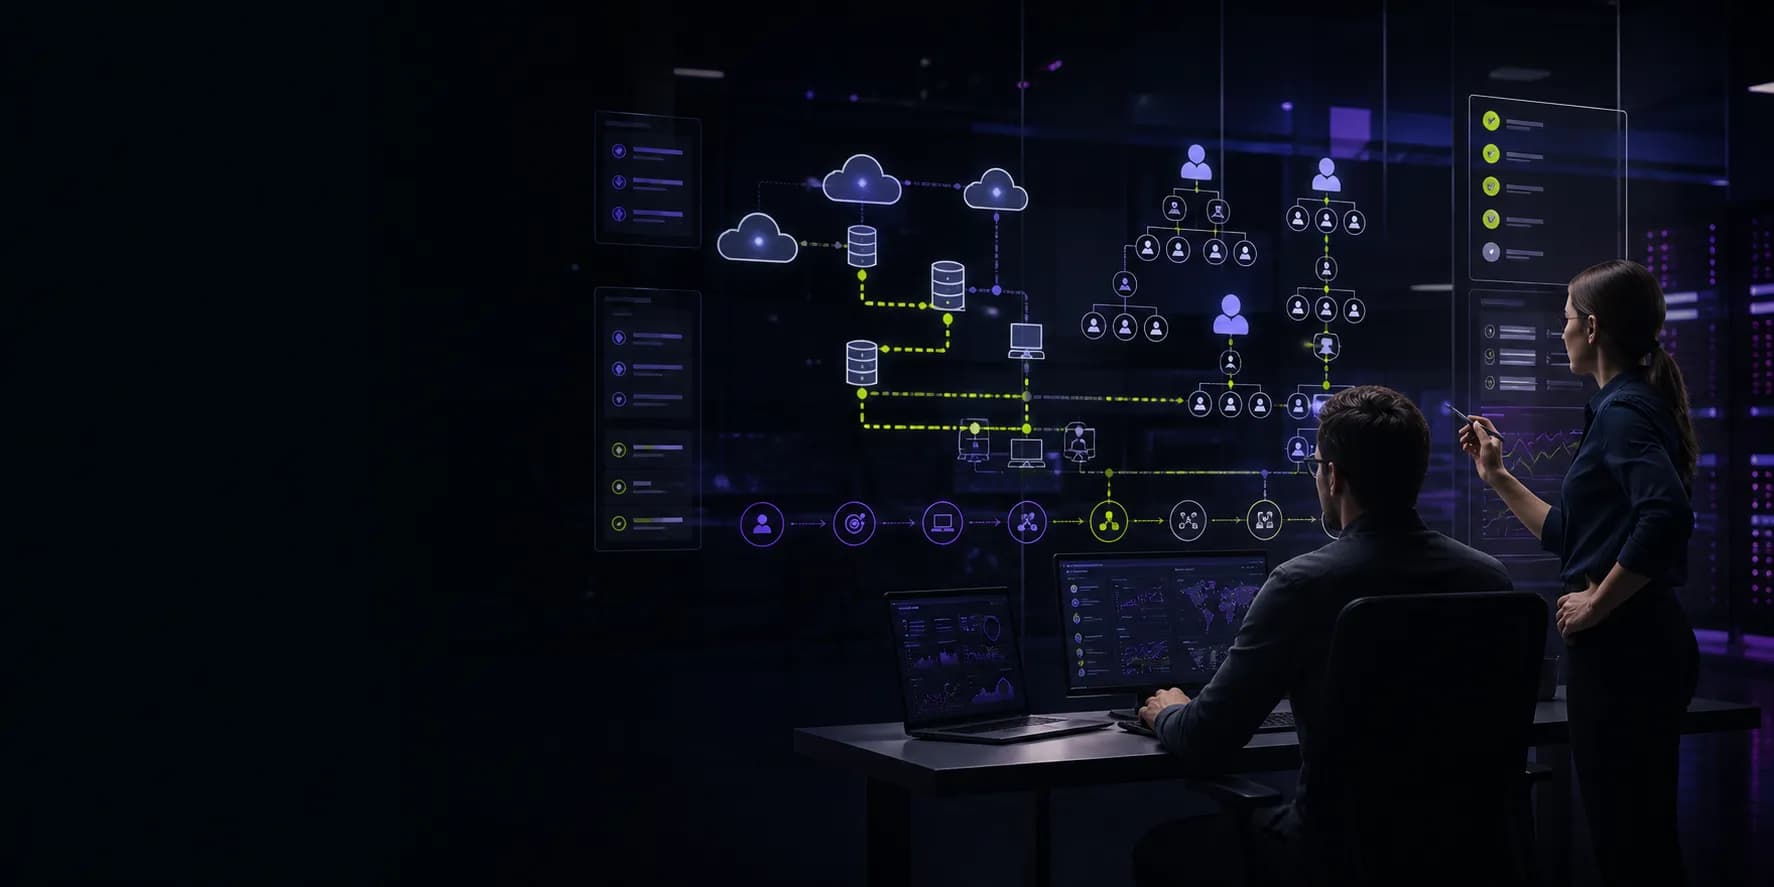
V bezpečně připravených MS Azure labech projdou účastníci celý útočný řetězec: od průzkumu a počátečního přístupu přes enumeraci až po eskalaci oprávnění a lateral movement v Active Directory.
Workshop sleduje návaznost lidských, fyzických a technických slabin od první veřejné informace až po významná oprávnění v doméně.
Recon a OSINT pomáhají vybrat cíle, technologie, osoby i scénář počátečního přístupu.
Phishing, quishing, smishing nebo podstrčené zařízení mohou obejít technické kontroly.
Enumerace a chybná oprávnění umožňují postupovat k citlivějším systémům a identitám.
Lateral movement, persistence a eskalace mohou změnit lokální incident v kompromitaci domény.
Propojí veřejné zdroje, služby, technologie a lidské role do realistického reconu.
← ZpětPochopí návaznost sociálního inženýrství, fyzických technik, skenování a přístupů.
← ZpětVyzkoušejí enumeraci, eskalaci oprávnění, lateral movement a principy persistence.
← ZpětKaždou útočnou fázi spojí s prevencí, detekcí a doporučením pro infrastrukturu.
← ZpětWorkshop předpokládá základní orientaci v sítích, Windows, Active Directory a příkazové řádce. Pokročilou penetrační praxi nevyžaduje.
Veškeré útočné techniky probíhají výhradně v autorizovaném a izolovaném prostředí MS Azure.
Workshop kombinuje dvě odborné perspektivy, živé ukázky a vlastní práci účastníků.
Experimenty probíhají v autorizovaném prostředí bez dopadu na produkční systémy.
← ZpětLektoři ukazují návaznost technik, vznik stop a možnosti detekce.
← ZpětÚčastníci postupují labem a ověřují kroky pod vedením lektorů.
← ZpětKaždý blok uzavírá diskuse o prevenci, detekci a opatřeních.
← ZpětObsah přizpůsobíme zkušenostem účastníků, používaným technologiím a prioritám infrastruktury.
Pavel je etický hacker, držitel certifikace CEH a specialista s purple-team perspektivou. Zaměřuje se na recon, OSINT, sociální inženýrství, fyzické techniky a počáteční přístup.
Lubomír je Microsoft Security Trainer a red teamer. Vede účastníky Active Directory kill chainem od enumerace přes eskalaci oprávnění a lateral movement až po persistence a opatření.
Techniky probíhají pouze v připravených Azure labech.
Dva lektoři propojují útok s prevencí, detekcí a reakcí.
Workshop ukazuje návaznost informací, lidí, zařízení, služeb a identit.
Každou fázi uzavírají praktická obranná doporučení.
Pavlova kyber školení mají tempo jako hokejový zápas – svižné, praktické a plné zapojení. Žádná nuda, jen jasné poznatky použitelné ihned v praxi.
Díky Pavlovu proaktivnímu přístupu je jeho školení v naší společnosti jedno z nejoblíbenějších a s největší účastí.
Pavel kombinuje špičkovou odbornost s vtipným podáním. Za 10+ let organizace odborných akcí patří BOIT k nejlepším partnerům.
Pokročilou praxi nevyžaduje, základy sítí, Windows, Active Directory a příkazové řádky jsou ale potřeba.
Ano. Cvičení probíhají v autorizovaném izolovaném prostředí MS Azure.
První den pokrývá recon a počáteční přístup, druhý Active Directory kill chain. Každou část vede specialista.
Ano, pouze jako řízené laboratorní cvičení pro pochopení principů, stop a obrany.
Ano. Témata a opatření upravíme technologiím, zkušenostem skupiny a prioritám organizace.
Workshop je navržený pro praktickou práci malé skupiny v připraveném laboratorním prostředí.
Cenu připravíme podle počtu účastníků, přizpůsobení a přípravy labů.