[ Informace z veřejných zdrojů ]

Jedna stopa neřekne mnoho. Správně propojené stopy odkryjí celý příběh.

OSINT není pouhé hledání na Googlu. Je to systematický proces získávání, ověřování, propojování a dokumentování veřejně dostupných informací. Kurz propojuje metodiku, bezpečné pracovní prostředí, lidské i technické zdroje a tvorbu obhajitelného výstupu.

Odborný kurz3–4 dnyZkrácená varianta dle dohodyOSINT a SOCMINTPraktická práce s nástroji
[ Veřejné informace v souvislostech ]

Informace jsou veřejné. Jejich význam se ukáže až ve správném kontextu.

Hodnotný výsledek nevzniká množstvím odkazů, ale metodickým postupem, ověřením zdrojů a schopností vysvětlit, jak analytik k závěru došel.

01

Jednotlivé digitální stopy působí bezvýznamně

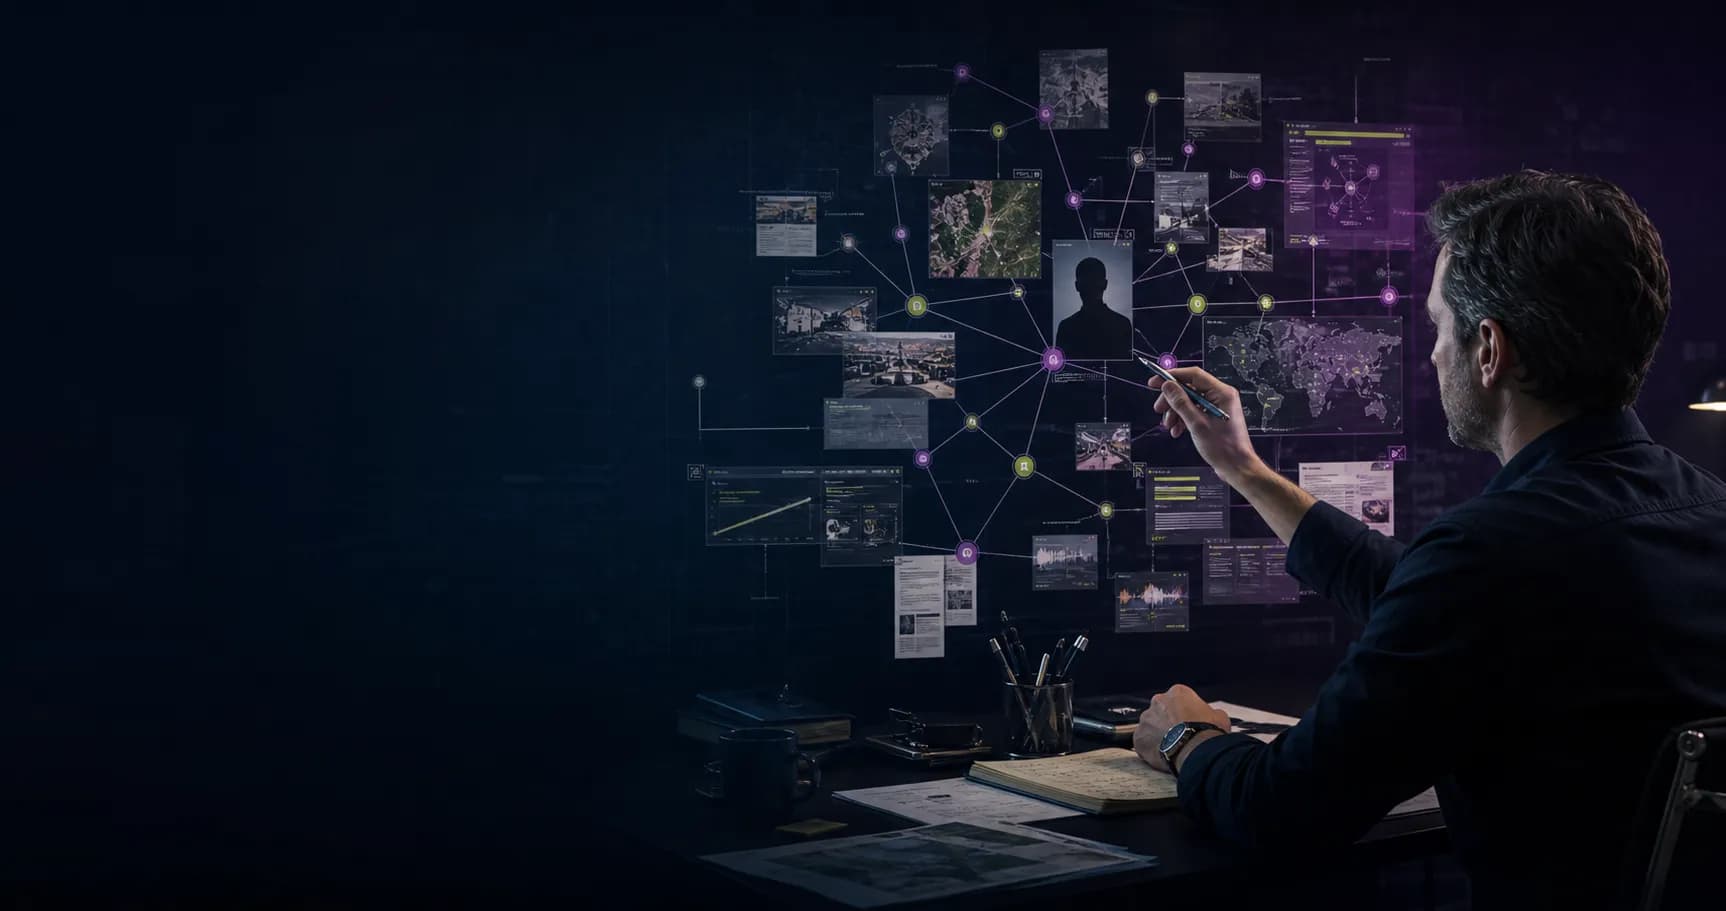
Teprve propojení účtů, kontaktů, fotografií, domén a míst může odhalit vztahy a opakující se vzorce.

02

Veřejný zdroj nemusí být důvěryhodný

Aktuálnost, původ, zkreslení i motivace autora rozhodují o tom, zda lze informaci použít.

03

Nechráněné pátrání odhaluje analytika

Dotazy, účty, zařízení a síťová stopa mohou upozornit sledovaný subjekt nebo ohrozit vyšetřování.

04

Výsledek bez dokumentace nelze obhájit

Bez záznamu zdrojů, času, metodiky a míry jistoty se závěr obtížně ověřuje i předává dál.

[ Výsledek kurzu ]

Účastníci zvládnou bezpečně vést OSINT šetření od zadání po profesionální report.

01

Navrhnou bezpečný postup

Klikněte pro více →
01

Vymezí cíl, právní a etické hranice, pracovní identitu i prostředí odpovídající riziku šetření.

← Zpět
02

Najdou a propojí informace

Klikněte pro více →
02

Využijí lidské, sociální, obrazové a technické zdroje a sestaví z nich strukturovaný celek.

← Zpět
03

Ověří zdroje a závěry

Klikněte pro více →
03

Vyhodnotí věrohodnost, spolehlivost, zkreslení a míru jistoty jednotlivých zjištění.

← Zpět
04

Zpracují OSINT report

Klikněte pro více →
04

Zdokumentují metodiku, zdroje, graf vztahů, limity a závěry ve formě použitelné pro další rozhodování.

← Zpět
[ Cílová skupina ]

Pro týmy, které potřebují informace nejen najít, ale také ověřit a obhájit

Kurz je určený odbornějším rolím. Základní přehled o internetu, sítích a bezpečnosti je výhodou; konkrétní náročnost přizpůsobíme skupině.

[ Je vhodný například pro ]
  • IT a bezpečnostní specialisty
  • SOC a incident response týmy
  • Penetrační testery a etické hackery
  • Analytiky a vyšetřovatele
  • Fraud, compliance a risk týmy
  • Investigativní a bezpečnostní pracovníky
[ Obsah kurzu ]

Od bezpečného pracovního prostředí po grafovou analýzu a profesionální report

Kompletní varianta pokrývá všech dvanáct modulů. Zkrácený kurz sestavíme z vybraných témat podle rolí, případů a zdrojů, se kterými tým pracuje.

01

Metodika, etika a právní rámec

  • OSINT proces a vymezení cíle šetření
  • Etické a právní hranice OSINTu v ČR
  • Věrohodnost, spolehlivost a zkreslení zdrojů
02

Digitální identita, anonymita a bezpečné prostředí

  • Ochrana analytika a oddělení identit
  • Bezpečný pracovní postup a prostředí
  • Limity anonymity a řízení rizika
03

Nástroje, frameworky a sock puppets

  • Výběr a ověřování OSINT nástrojů
  • Frameworky a hardening prostředí
  • Etická správa pracovních identit
04

Footprinting osob a organizací

  • Digitální stopa osoby a organizace
  • Propojování identifikátorů, vztahů a aktivit
  • Systematická dokumentace nálezů
05

SOCMINT vyšetřování a analýza

  • Veřejné profily, komunity a vztahové sítě
  • Časové osy, obsah a interakce
  • Ověřování identity a kontextu
06

Vizuální OSINT

  • IMINT, EXIF a metadata
  • Reverse image search a hledání původu
  • Ověřování místa, času a autenticity
07

Pokročilé vyhledávání

  • Formulace dotazů a práce s operátory
  • Google dorking a alternativní vyhledávače
  • Archivní a specializované zdroje
08

Technický OSINT

  • Domény, DNS, IP adresy a infrastruktura
  • Historická data a vazby mezi službami
  • Vyhodnocení technických stop
09

Mapování webů a fingerprinting

  • Struktura a technologie webů
  • TLS certifikáty a související infrastruktura
  • Fingerprinting bez neoprávněného přístupu
10

Úniky dat a digitální identifikátory

  • Databáze úniků a veřejně dostupné leaky
  • Messengery a hledání podle e-mailů či dalších identifikátorů
  • Bezpečné a zákonné nakládání s nálezy
11

Dark web, TOR a kryptoměny

  • Orientace v prostředí TOR a marketplaces
  • Bezpečné pozorování veřejně dostupných zdrojů
  • Základy trasování kryptoměnových toků
12

Automatizace, grafová analýza a report

  • Automatizace opakovaných úloh
  • Dokumentace a grafy vztahů
  • Tvorba profesionálního OSINT reportu
[ Forma kurzu ]

Metodika, živé demonstrace a vlastní investigace v bezpečném prostředí

Účastníci si neodnesou jen seznam nástrojů. Procvičí celý analytický postup a způsob, jak výsledek transparentně zdokumentovat.

01

Výklad metodiky

Klikněte pro více →
01

Každá technika začíná cílem, právními hranicemi, hodnocením rizika a plánem dokumentace.

← Zpět
02

Živé demonstrace

Klikněte pro více →
02

Lektor ukazuje použití vybraných zdrojů, nástrojů a ověřovacích postupů na bezpečných příkladech.

← Zpět
03

Praktická investigace

Klikněte pro více →
03

Účastníci samostatně i v týmech hledají, ověřují a propojují veřejně dostupné informace.

← Zpět
04

Dokumentace a report

Klikněte pro více →
04

Zjištění převedou do strukturovaného výstupu se zdroji, mírou jistoty, limity a doporučeními.

← Zpět
[ Organizační informace ]

Kompletní několikadenní kurz, nebo výběr modulů podle potřeb týmu

Rozsah přizpůsobíme rolím účastníků, očekávaným výstupům, dostupnému času a typům zdrojů, se kterými organizace pracuje.
Forma
Prezenčně
Kompletní varianta
3–4 dny
Zkrácená varianta
Vybraná témata a délka dle dohody
Počet účastníků
Doporučeně 5–20 osob
Vstupní znalosti
Základní přehled o internetu, sítích a bezpečnosti je výhodou
Cena
Individuálně podle rozsahu
Přizpůsobení
Podle rolí, případů, zdrojů a požadovaných výstupů
Zakončení
Praktický výstup, profesionální OSINT report a diskuse
Pavel Spajk Matějíček
[ Kdo vás bude školit ]

Pavel „SPAJK“ Matějíček

Pavel „Spajk“ Matějíček je etický hacker, lektor a konzultant kybernetické bezpečnosti ve společnosti BOIT. V oboru se pohybuje více než 10 let a ve své praxi propojuje technické znalosti, práci s digitální stopou a srozumitelnou interpretaci bezpečnostních zjištění. Dříve působil ve společnosti ESET, kde se podílel na vzdělávání a osvětě v oblasti kybernetických hrozeb.

Ve školeních staví na reálných situacích, metodickém postupu a praktické práci bez zbytečného technického žargonu. Účastníkům ukazuje nejen nástroje, ale také způsob, jak zdroje ověřovat, závěry dokumentovat a pracovat zákonně a eticky.

[ Proč BOIT ]

Nástroje nestačí. OSINT stojí na metodice, ověřování a obhajitelném výsledku.

01

Systematický postup místo náhodného hledání

Od zadání po report držíme jednotnou metodiku, díky které je možné postup zopakovat a zkontrolovat.

02

Bezpečné prostředí a ochrana analytika

Pracovní identitu, zařízení a síťovou stopu řešíme jako součást každého citlivějšího šetření.

03

Propojení lidských, obrazových a technických stop

Jednotlivé disciplíny nesledujeme izolovaně, ale skládáme je do společného analytického obrazu.

04

Report použitelný pro další rozhodování

Výstup odděluje fakta, předpoklady, míru jistoty a limity tak, aby s ním mohl pracovat další tým.

[ Zkušenosti klientů ]

Školení BOIT propojují odbornost s praktickým a srozumitelným podáním

Pavlova kyber školení mají tempo jako hokejový zápas – svižné, praktické a plné zapojení. Účastníci nejsou jen diváci, ale i aktivní hráči. Žádná nuda, jen jasné poznatky použitelné ihned v praxi.

Tereza SíkorováBezpečnostní architektura, Česká spořitelna

S Pavlem spolupracujeme jako Accolade již několik let. Díky jeho proaktivnímu přístupu je jeho školení v naší společnosti jedno z nejoblíbenějších a s největší účastí. Zaujmou publikum napříč generacemi.

František LokvencSenior IT Manager, Accolade

S BOIT dlouhodobě spolupracujeme na přednáškách o informační bezpečnosti. Pavel kombinuje špičkovou odbornost s vtipným podáním. Za 10+ let organizace odborných akcí patří BOIT k nejlepším partnerům. Doporučuji.

Peter StrážnickýKB Security Governance, Komerční banka
[ BOIT pomáhá organizacím s kybernetickou bezpečností ]
PraktickySrozumitelněNa míru
[ FAQ ]

Co potřebujete vědět před objednáním

01

Je nutné absolvovat celý tří až čtyřdenní kurz?

Ne. Kompletní varianta pokrývá celý OSINT proces, ale lze vybrat jen relevantní moduly a sestavit kratší kurz.

02

Jaké vstupní znalosti jsou potřeba?

Základní orientace v internetu, sítích a bezpečnosti je výhodou. Náročnost přizpůsobíme zkušenostem skupiny.

03

Je kurz praktický?

Ano. Výklad doplňují živé demonstrace, praktická šetření, ověřování zdrojů, grafová analýza a dokumentace.

04

Pracuje se i s dark webem a úniky dat?

Ano, v bezpečném, zákonném a etickém rámci. Kurz neučí neoprávněný přístup ani zneužívání získaných údajů.

05

Lze obsah přizpůsobit konkrétním případům?

Ano. Moduly a cvičení upravíme rolím účastníků, typům zdrojů a požadovaným výstupům organizace.

06

Co si účastníci odnesou?

Metodiku šetření, zkušenost s nástroji, způsob ověřování zdrojů a strukturu profesionálního OSINT reportu.

07

Kolik kurz stojí?

Cenu připravíme individuálně podle počtu dnů, zvolených modulů, kapacity a míry přizpůsobení.